Blog
PHPに深刻な脆弱性が発覚。企業ホームページは大丈夫?Node.jsの問題と今すぐ必要な対策
【緊急】PHPに深刻な脆弱性が発覚。あなたの会社のホームページは大丈夫ですか?
2026年10月21日、ホームページやWebシステムで広く使用されているプログラミング言語「PHP」に、極めて深刻な脆弱性が2件見つかり、修正版が公開されました。
さらに同日、Webアプリケーションなどで利用される「Node.js」でも複数の脆弱性に対するセキュリティ更新が発表されています。
皆様に、今夜に対応して頂きたい大至急のお願いです。
— 高市早苗 (@takaichi_sanae) October 21, 2026
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。…
そして、今回の事態がいかに異例であるかを物語る出来事がありました。
高市早苗首相が、自身のXで直接注意喚起を行ったのです。
首相が一つのプログラミング言語の脆弱性について、修正プログラムの適用を呼びかけることは異例です。
政府機関も対応を呼びかけ、財務省では一部のWebコンテンツが停止。国内の大手Webサービスでも、相次いで緊急メンテナンスが実施されました。
それほどまでに、今回の問題は重大なのです。
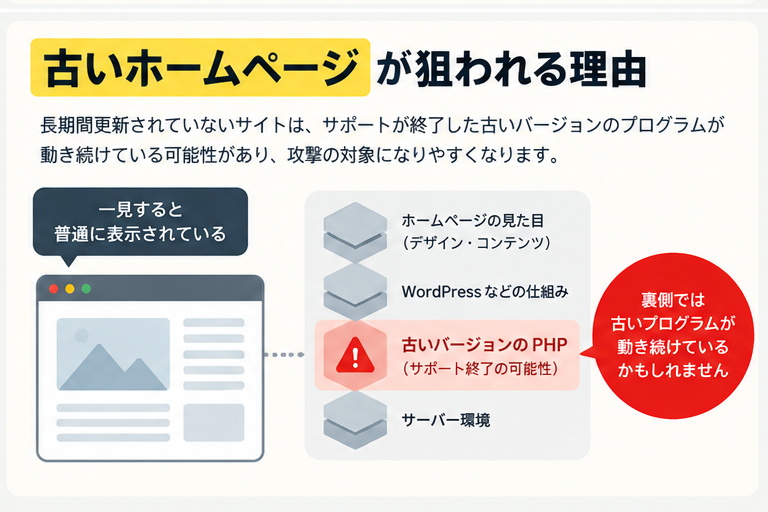
特に懸念されるのは、何年も更新されず、管理者すら明確でない古いホームページの存在です。
制作してから5年、10年。
見た目は何も変わらず、今でも普通に表示されている。
しかし、その裏側では、すでにサポートが終了した古いプログラムが動き続けているかもしれません。
今回の脆弱性が悪用されれば、こうしたサイトも攻撃対象となり、長年積み重ねてきた情報やデータが失われる可能性があります。
もちろん、古いホームページが一斉に消滅するという話ではありません。
しかし、昨日まで問題なく表示されていたホームページが、明日も安全に存在し続けられる保証はない。
それを改めて突きつけられた出来事だと考えています。
「PHP?Node.js?聞いたことがない」
そう感じる方も多いかもしれません。
しかし、これらは企業のホームページやWebシステムを動かすために使用されている技術です。
特に今回のPHPの脆弱性は、条件によっては外部から不正なプログラムを実行される可能性があり、開発元も直ちに更新するよう呼びかけています。
ホームページを制作してから一度もメンテナンスしていない企業や、現在運用保守を依頼していない企業は、特に注意が必要です。
今回は、Webの専門知識がない方にもわかるよう、何が起きているのか、どのくらい危険なのか、企業として何をすべきなのかを解説します。
1. そもそもPHPとは?何が起きているのか
PHPとは、ホームページやWebシステムの裏側で動くプログラミング言語の一つです。
たとえば、世界中で利用されているホームページ管理システム「WordPress」も、PHPを使用しています。
お問い合わせフォーム、会員ログイン、商品管理など、さまざまな機能を動かすために利用されています。
今回問題となっているのは、そのPHP自体に見つかった2件の脆弱性です。
- CVE-2026-109618
- CVE-2026-109619
脆弱性とは、簡単にいえばシステムに存在するセキュリティ上の弱点のこと。
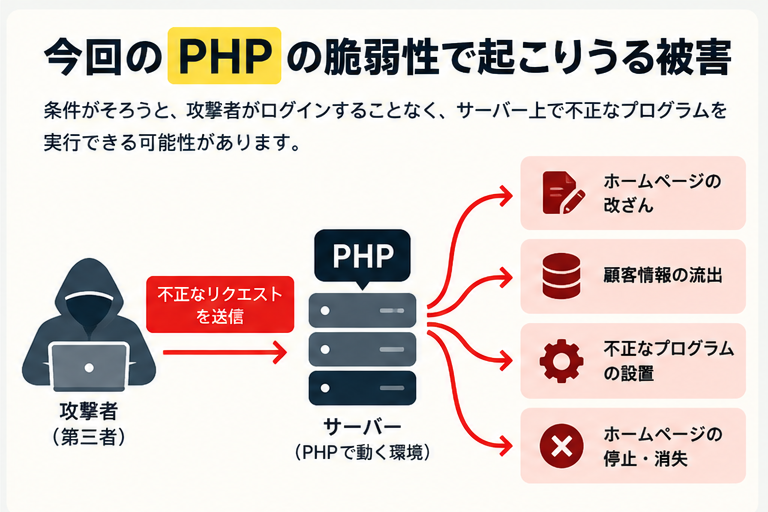
今回の問題は、条件がそろうと、攻撃者が正規のログイン操作を行わずにサーバー上で不正なプログラムを実行できる可能性があるというものです。
これは「リモートコード実行(RCE)」と呼ばれる問題で、通常のホームページの不具合とは性質が異なります。
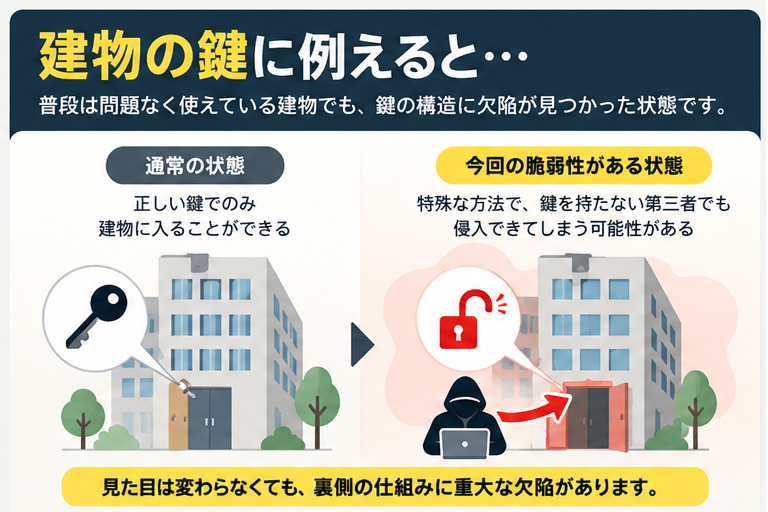
例えるなら「建物の鍵に欠陥が見つかった」状態
今回の問題を、建物に例えてみましょう。
会社のホームページを一つの建物だと考えてください。
- 建物:会社のホームページ
- 鍵や設備:ホームページを動かしているプログラム
- 管理会社:サーバー会社やWeb制作会社
- 不審者:システムを悪用しようとする攻撃者
普段は問題なく使えている建物でも、ある日、鍵の構造そのものに重大な欠陥が見つかったとしたらどうでしょうか。
外から見る限り、建物には何の異常もありません。
扉も閉まっていますし、従業員もいつもどおり出入りできます。
しかし、特殊な方法を使えば、鍵を持たない第三者が侵入できてしまう可能性がある。
今回のPHPの問題は、これに近い状態です。
しかも、問題があるのはホームページの見た目ではなく、その裏側で動く仕組みです。
「ホームページが普通に表示されているから安全」とは限りません。
建物が問題なく使えているように見えても、鍵の欠陥が解消されているとは限らないのと同じです。
2. 今回の危険度はどのくらい?
今回のPHPの脆弱性2件は、国際的な深刻度評価の指標であるCVSS v4.0で、いずれも「9.2」と評価されています。
CVSSは、脆弱性の技術的な深刻さを0.0〜10.0の数値で表す指標です。
評価 | CVSS v4.0 |
|---|---|
低(Low) | 0.1〜3.9 |
中(Medium) | 4.0〜6.9 |
高(High) | 7.0〜8.9 |
緊急(Critical) | 9.0〜10.0 |
今回の評価は、9.2/10.0。最高区分の「緊急(Critical)」です。
地震で例えるなら、地震そのものの規模を示すマグニチュードのように、問題の重大さを数値化したものと考えるとイメージしやすいでしょう。
ただし、CVSSは実際の被害規模を表すものではありません。自社サイトへの具体的な影響は利用環境によって変わります。
重要なのは、今回の問題が非常に深刻なセキュリティ上の問題として扱われているということです。
悪用された場合、どんな被害が考えられる?
実際の被害はサーバーの設定や攻撃の成立条件によりますが、次のようなリスクが考えられます。
- ホームページの内容を不正に書き換えられる
- 顧客情報や社内情報を盗み取られる
- 不正なプログラムを設置される
- ホームページが正常に表示されなくなる
- サーバーが別の攻撃に悪用される
特に、問い合わせ情報や顧客情報を扱う企業では、情報漏えいが重大な信用問題につながる可能性もあります。
もちろん、今回の脆弱性が存在するからといって、すべてのホームページでこれらの被害が必ず起きるわけではありません。
しかし、実際に被害が発生するまで対応しないという判断は避けるべきです。
3. PHPのどのバージョンに影響がある?
2026年10月21日、PHP公式は今回の脆弱性に対応した修正版を公開しました。
修正済みのバージョンは以下のとおりです。
PHPの系列 | 修正済みバージョン |
|---|---|
PHP 8.2 | 8.2.35 |
PHP 8.3 | 8.3.36 |
PHP 8.4 | 8.4.27 |
PHP 8.5 | 8.5.12 |
各系列で上記より古いバージョンを利用している場合は、今回の修正が適用されているか確認が必要です。
また、PHP 8.1以前はPHP本家の通常のサポートが終了しています。
一部のサーバー会社などが独自に修正を提供している場合もありますが、基本的にはサポート対象のバージョンへの移行を検討する必要があります。
なお、PHP 8.2についても2026年12月31日に公式サポートが終了する予定です。
バージョンが古いと、必ず危険なの?
必ずしも、バージョン番号だけで安全性を判断できるわけではありません。
たとえば、一部のサーバー事業者では、PHPのバージョン番号を変えずにセキュリティ修正を適用する場合があります。
そのため、単純に数字を比較するだけでなく、利用しているサーバー会社が今回の問題に対応済みかどうかを確認することが重要です。
また、PHPを使用しているすべてのホームページで、同じ条件の攻撃が成立するわけではありません。
ただし、PHP公式はWebからのリクエストを処理するPHP環境全般について注意を呼びかけており、影響を受ける環境では速やかな更新を推奨しています。
4. PHPだけではない。Node.jsでも脆弱性が発覚
今回、注意すべきなのはPHPだけではありません。
2026年10月21日には、「Node.js」でも複数のセキュリティ上の問題を修正する更新版が公開されました。
Node.jsは、Webアプリケーションや管理システムなどの裏側で幅広く利用されている技術です。
たとえば、次のような仕組みに採用されることがあります。
- 予約管理システム
- 会員向けWebサービス
- 社内管理ツール
- 各種Webアプリケーション
- APIを利用したデータ連携システム
Node.jsの危険度は?
今回のNode.jsのセキュリティ更新には、最高で「High(高)」と評価された脆弱性が含まれています。
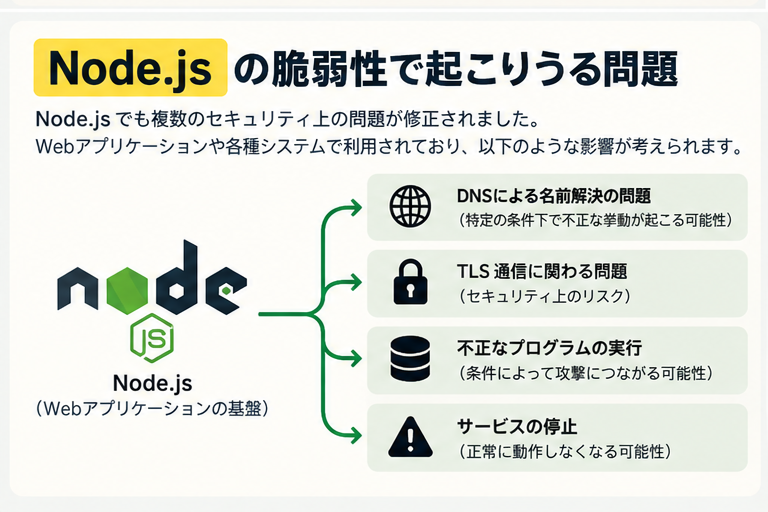
PHPで公表された「Critical(緊急)」とは深刻度の評価が異なりますが、こちらも軽視できる問題ではありません。
DNSによる名前解決やTLS通信に関わる問題など、複数の修正が含まれています。
修正済みバージョンは以下のとおりです。
Node.jsの系列 | 修正済みバージョン |
|---|---|
Node.js 22.x | 22.23.4 |
Node.js 24.x | 24.22.1 |
Node.js 26.x | 26.12.1 |
これらは2026年10月21日に公開されたセキュリティ修正版です。
なお、すでにサポートが終了した古いNode.jsを利用している場合は、サポート対象バージョンへの移行も検討する必要があります。
PHPとNode.js、両方の対策が必要?
必ずしも両方の対策が必要とは限りません。
ホームページによって使用している技術は異なります。
また、Node.jsをWebサイトの制作時だけに使用している場合と、公開中のサーバーで動かしている場合とでは、影響の受け方や対応の優先順位も異なります。
ここで大切なのは、自社のホームページやシステムが、どの技術をどのように利用しているのかを把握しておくことです。
5. サーバー会社が対応してくれるなら大丈夫?
ここで気になるのが、
「レンタルサーバーを使っているから、サーバー会社が対応してくれるのでは?」
という点です。
実際、レンタルサーバー会社によっては、PHPの更新やセキュリティ対策を提供しています。
しかし、すべての環境で自動的に安全な状態になるわけではありません。
サーバー会社と制作会社では、担当する範囲が違う
今回のような問題では、サーバー会社が管理するPHPの提供環境そのものを修正する必要があります。
一方、制作会社やWebサイトの管理者には、現在使用しているPHPのバージョンを確認し、必要に応じて更新を行い、ホームページが正常に動くか検証する役割があります。
ただし、実際の責任範囲はサーバーの契約形態や保守契約によって異なります。
たとえば、サーバー会社が新しいPHPを利用できるようにしていても、企業のホームページが古いバージョンのまま動いている場合があります。
逆に、サーバー会社がセキュリティ修正を適用したPHPを提供しているケースもあります。
そのため、バージョン番号だけで判断せず、利用しているサーバー会社の対応状況を確認することが大切です。
WordPressを更新すれば解決する?
ここも誤解されやすい部分です。
今回問題となっているのは、WordPressそのものではなく、WordPressを動かしているPHPの脆弱性です。
そのため、WordPress本体やプラグインを更新しただけでは、今回のPHPの脆弱性が修正されたことにはなりません。
反対に、PHPだけを更新すればWordPress全体のセキュリティ対策が完了するわけでもありません。
さらに、PHPの更新によって、古いWordPressテーマやプラグイン、お問い合わせフォームなどが正常に動かなくなることもあります。
だからこそ、更新することと、更新後も問題なく使えることを確認することは、セットで考える必要があります。
今回のPHPの脆弱性については、PHP公式も完全な回避策はないと説明しています。
影響を受ける環境では、修正済みのPHPへ更新することが根本的な対策です。
6. 企業が今すぐ取るべき5つの対応
Webの専門知識がなくても、企業の担当者としてできることがあります。
① ホームページの管理状況を確認する
まず、現在誰がホームページを管理しているのか確認しましょう。
制作会社に運用保守を依頼しているのか、自社で管理しているのか、あるいは制作後に特に何もしていないのか。
管理者が不明な場合は、契約書やサーバーの契約情報などから確認してください。
② PHP・Node.jsの利用状況を確認する
自社のホームページやWebシステムが、今回の脆弱性の影響を受ける技術を使用しているか確認しましょう。
WordPressを利用している場合は、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」からPHPのバージョンを確認できます。
ただし、正確な安全性の判断にはサーバー会社の修正状況も確認する必要があります。
Node.jsについては、制作会社やシステム管理者に利用状況を確認しましょう。
③ 制作会社にセキュリティ点検を依頼する
自社で確認できない場合は、制作会社にセキュリティ点検を依頼してください。
今回の脆弱性に関係する部分だけでなく、以下のような項目も確認するとよいでしょう。
- PHP・Node.jsの利用状況とバージョン
- サーバーのセキュリティ更新状況
- WordPress本体・テーマ・プラグイン
- 不要なプログラムや古い機能の有無
- バックアップの取得状況
- 不審なファイルやアクセスの兆候
- 定期的な運用保守の実施状況
こうした点検は、ホームページの「健康診断」と考えるとわかりやすいかもしれません。
ただし、今回の脆弱性に影響を受ける環境については、通常の定期点検を待つのではなく、優先して対応する必要があります。
④ バックアップと動作確認を行ったうえで更新する
影響を受ける環境では、修正済みバージョンへの速やかな更新が必要です。
ただし、何も確認せずに更新すると、サイトの機能が停止する可能性があります。
事前にバックアップを取得し、可能であれば検証環境で動作を確認したうえで、本番環境に反映しましょう。
更新後は、ページの表示だけでなく、お問い合わせフォームやログイン機能などの動作も確認することが重要です。
⑤ 今後の運用保守体制を見直す
今回問題が解決したとしても、将来新たな脆弱性が見つかる可能性はあります。
そのため、更新を一度行えば永久に安全というわけではありません。
定期的なバージョン確認、バックアップ、セキュリティ点検、障害発生時の対応などを含めた運用保守体制を整えることが重要です。
7. ホームページは「作って終わり」ではありません
ホームページは、完成した時点で仕事が終わるものではありません。
現実の建物と同じように、使い続けるためには点検やメンテナンスが必要です。
建物なら、消防設備や電気設備の点検を行います。
車なら、車検や定期点検があります。
ところがホームページは、目に見える異常がない限り、そのまま放置されてしまうことが少なくありません。
特に、数年前に制作してから一度も更新していないホームページや、現在は制作会社と連絡を取っていないホームページでは注意が必要です。
「昨日まで問題なく使えていた」は、「今日も安全である」という証明にはなりません。
ホームページは、企業の情報を発信する大切な資産です。
お問い合わせフォームや採用ページなど、お客様との接点になっている場合もあります。
だからこそ、見た目のデザインだけでなく、その裏側で動く仕組みの安全性にも目を向ける必要があります。
8. 運用保守を依頼していない企業は、早急に確認を
今回のPHPの脆弱性については、公式からも直ちに更新することが強く推奨されています。
現在、運用保守の契約をしていない企業や、ホームページの管理状況がわからない企業は、できるだけ早く制作会社やサーバー管理者に連絡し、サイトのセキュリティ点検と必要なバージョンアップを依頼してください。
特に、WordPressを長期間更新していない場合や、公開後に保守点検を実施していない場合は、今回の件をきっかけにホームページ全体の健康診断を行うことをおすすめします。
今回の脆弱性は、必ずしもすべての企業サイトで被害につながるものではありません。
しかし、自社サイトが影響を受ける状態なのかどうかすら把握できていないのであれば、それ自体が運用管理上の課題といえるでしょう。
Gluucheでは、ホームページの運用・保守についてもご相談いただけます
株式会社Gluucheでは、ホームページの制作だけでなく、公開後の運用や管理体制についてもご相談を承っています。
「現在のホームページが安全なのかわからない」
「制作した会社と連絡が取れない」
「長年更新しておらず、何から確認すればよいかわからない」
そのような場合も、まずは現状を把握することが大切です。
ホームページを長く、安全に使い続けるために。
この機会に、自社サイトの運用環境を一度見直してみてはいかがでしょうか。
参考情報・公式発表
- PHP公式:Security advisory(2026年10月21日)
- The PHP Foundation:Today's PHP Security Release
- Node.js公式:October 21, 2026 Security Releases
※本記事は2026年10月22日時点の公式発表をもとに作成しています。実際の影響や対応方法は利用環境により異なります。